
权限体系
巴别鸟的权限体系贯穿文件列表、搜索、预览、编辑、同步、映射盘、分享、AI 回答和自动化任务。权限不是单一开关,而是由企业角色、部门角色、项目成员权限、文件访问控制、自定义文件权限、分享权限和企业安全策略共同决定。

权限判断层次
| 层次 | 控制对象 | 示例 |
|---|---|---|
| 企业角色 | 企业级管理行为 | 超级管理员、安全保密员、安全审计员、档案管理员 |
| 部门角色 | 部门文件夹和部门成员 | 查看、上传、下载、编辑、删除、部门文件管理、子部门管理 |
| 项目权限 | 项目文件夹 | 项目负责人、项目助理、项目成员、成员有效期 |
| 文件访问控制 | 单个文件或文件夹 | 对某成员或角色设置不可见、可查看、可编辑、有效期权限 |
| 自定义文件权限 | 分享、项目、访问控制 | 由管理员定义权限名称和组合 |
| 分享权限 | 外部或内部接收者 | 查看、下载、编辑、批注、有效期、密码、匿名访问 |
| 安全策略 | 企业或部门 | IP 策略、Mac 绑定、水印、密级、对外分享策略 |
表格可左右滚动查看
文件密级与角色、文件访问控制共同生效。部门策略设置后,现有文件和新上传文件自动采用对应密级;文件、文件夹也可设置安全级别。企业或部门整体策略仅由安全保密员设置,不应与单个文件的密级管理权限混淆。
“自己的文件”、文件负责人与部门角色
权限选项中的“自己的文件”按文件创建者或上传者是否为当前用户区分;其他成员创建或上传的文件属于“别人的文件”。例如,判断“下载自己的文件”“在线编辑别人的文件”时,查看的是创建者或上传者,而不是当前文件负责人。
“文件负责人”是另一项管理身份。转换文件负责人不会改变文件的创建者或上传者,也不会把所有带“自己的文件”的权限项改为按新负责人判断。另见下方文件负责人模式。
“删除别人的批注”中的“别人”指批注作者,与文件是谁创建或上传无关。
同一用户可以加入多个部门,在不同部门担任不同角色,但在同一个部门内只有一个部门角色。企业可以定义多个可复用的角色,同一角色可以用于多个部门;修改该角色的基础权限,会影响所有使用该角色的成员。
部门文件访问控制的生效顺序
有管理权限的人员可右键点击部门文件或文件夹,选择“文件访问控制”,为特定对象设置例外权限。下面的顺序适用于部门文件访问控制,不应直接套用为项目成员权限规则。
先检查成员是否拥有“部门文件管理”权限。拥有该权限的成员不受“成员单独设置”“按角色设置”“部门内所有人”这三层文件访问控制限制。 这里的豁免只针对这三层设置,并不表示可绕过文件密级、分享审批或企业安全策略。
对于其他部门成员,从上到下使用第一条已设置且仍在有效期内的规则:
| # | 设置层 | 如何生效 |
|---|---|---|
| 1 | 成员单独设置 | 使用为该成员在当前文件或文件夹上指定的文件权限组合 |
| 2 | 按角色设置 | 用部门角色选中一组成员,使用为这组人在当前文件或文件夹上指定的文件权限组合 |
| 3 | 部门内所有人 | 使用为部门内普通成员统一指定的文件权限组合 |
| 4 | 部门角色基础权限 | 前三层均未设置或已到期时,使用成员所属部门角色的基础权限 |
表格可左右滚动查看
以上规则不叠加、不合并,也不是逐项取最宽或最严。 命中哪一层,就使用该层设置的权限组合;优先级更高不等于权限更多。
“按角色设置”是选人,不是沿用角色权限
例如,角色“部门成员”的基础权限允许下载,但管理员在某文件的“按角色设置”中,为“部门成员”选择了一个只勾选预览的文件权限组合。那么,该角色下没有有效成员单独设置、且没有“部门文件管理”权限的成员,对该文件使用这个预览组合,而不是继续使用角色原有的下载权限。
这里有两个不同选择:部门角色决定选中哪些人,文件权限组合决定这些人在当前文件上能做什么。 如某成员另有有效的单独设置,则优先使用其单独设置。
“不设置”“不可见”和到期的区别
- 不设置 / 不单独设置:这一层没有规则,继续检查下一层,不代表禁止访问。
- 不可见:这是一条明确的限制规则。对适用的普通成员,命中后不再回退到更宽的下层权限。
- 到期:跳过已到期的这一层,继续检查下一层。只有前三层都没有有效设置时,才回到部门角色基础权限。
例如,成员单独设置的“可编辑”三天后到期,而其“按角色设置”仍有有效的只读组合,则到期后按只读组合访问;不会直接恢复角色基础权限中的下载或编辑权限。
文件夹继承与单独设置
| 设置情况 | 下级文件或文件夹如何生效 |
|---|---|
| 未选择统一继承,下级也没有单独设置 | 跟随父文件夹的权限设置 |
| 未选择统一继承,下级已有单独设置 | 使用下级自己的设置;后续父级变更不会改掉该单独设置 |
| 选择“所有下级子部门/文件夹继承该权限” | 将父级权限应用到所选下级范围,包括覆盖下级已有的单独设置;后续父级权限变更也跟随更新 |
统一继承会影响下级原有的例外授权。请在确认提示中核对范围,确认需要覆盖后再执行。文件夹继承决定采用哪份设置,成员如何使用这份设置仍按前述生效顺序判断。
文件负责人模式:开启与关闭
“文件负责人模式”是企业管理后台“权限管理”页面顶部的开关,开启后才按该模式判断负责人权限。 排查权限时,应先查看开关状态,再核对当前文件的负责人和成员的部门角色。
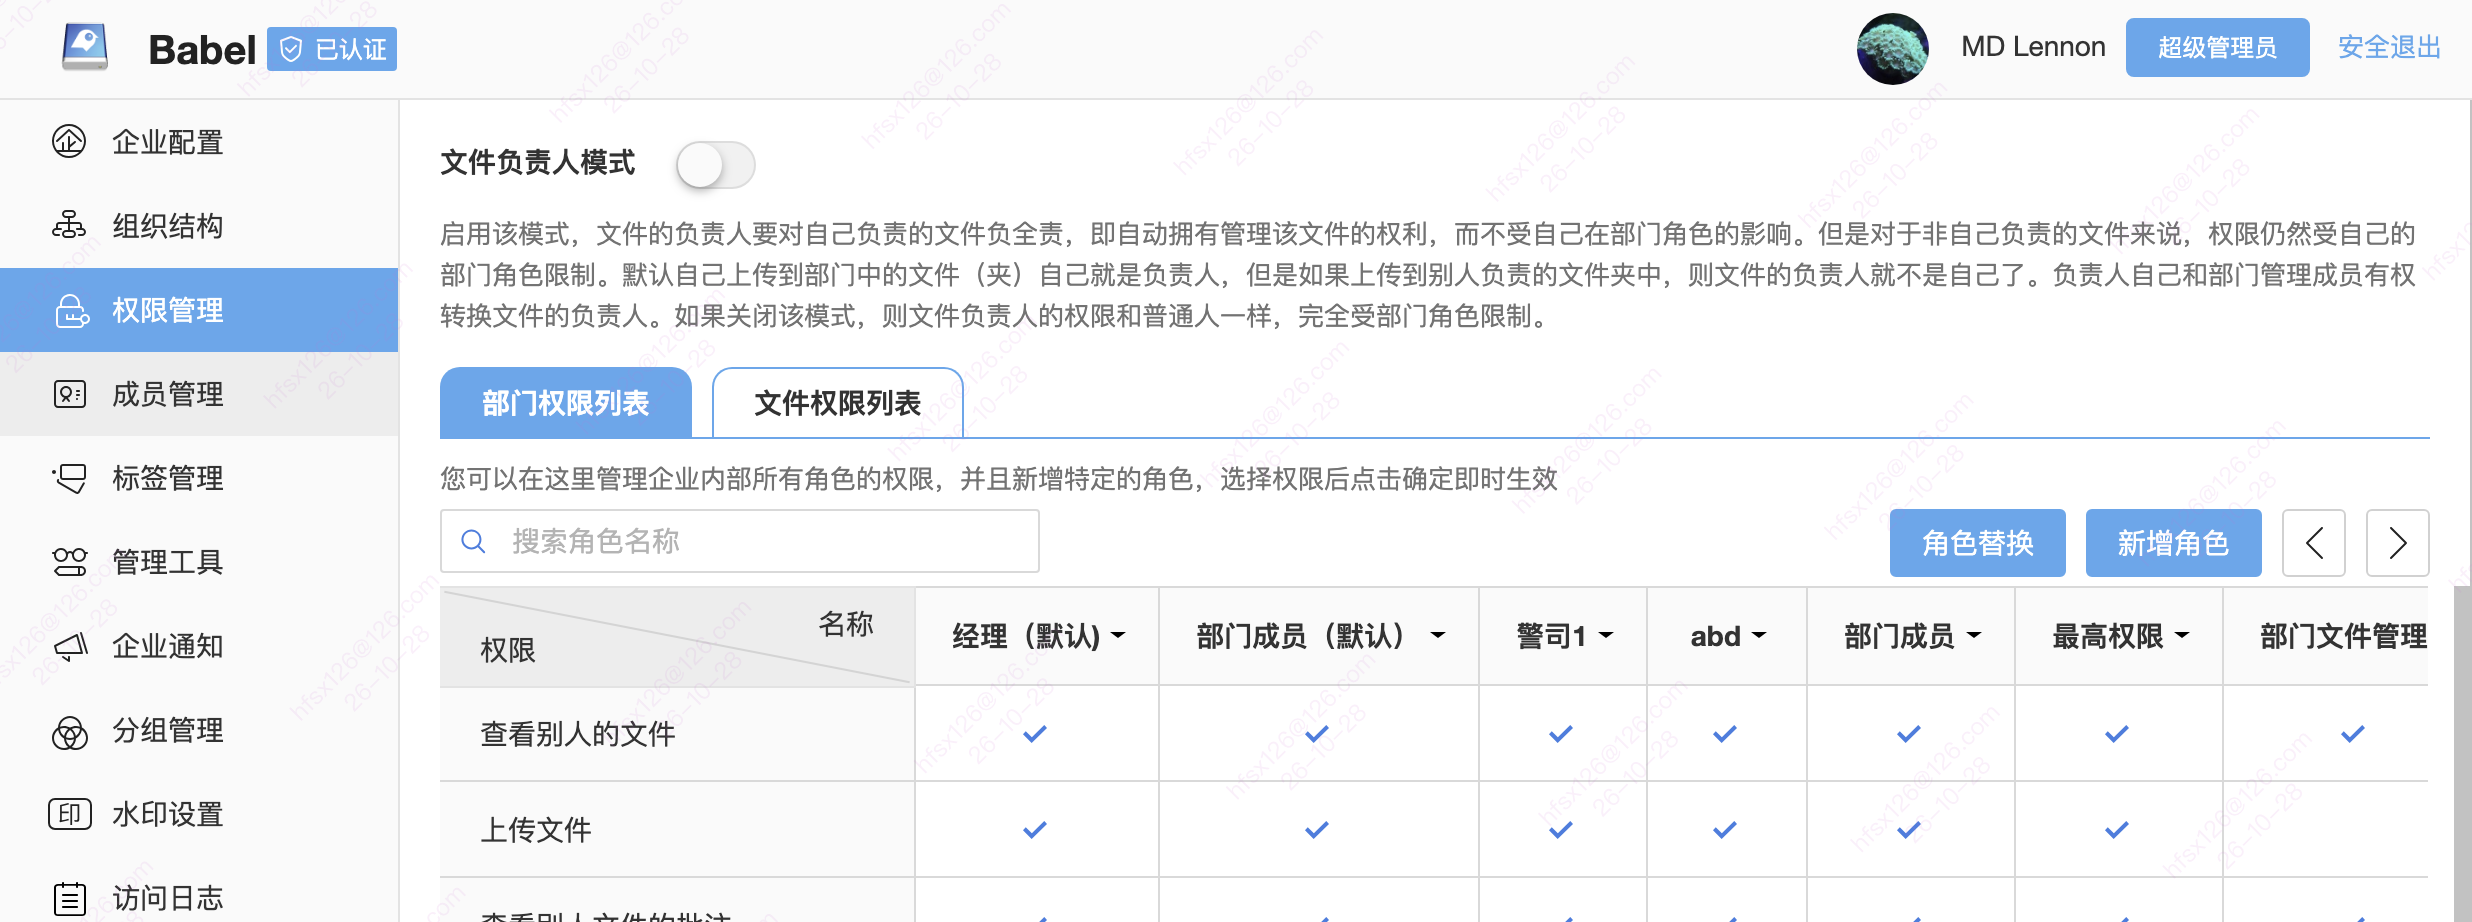
| 开关状态 | 对自己负责的文件 | 对非自己负责的文件 |
|---|---|---|
| 开启 | 负责人自动拥有管理该文件的权限,不受自己的部门角色限制 | 仍受自己的部门角色限制;不是“非负责人一律不能编辑” |
| 关闭 | 负责人和普通成员一样,受部门角色限制 | 受部门角色限制 |
表格可左右滚动查看
按界面注释,自己上传到部门中的文件或文件夹,默认由自己负责;但上传到别人负责的文件夹中时,上传者不会因此自动成为该文件的负责人。不能把“上传者”直接等同于“当前负责人”。 文件负责人本人和部门管理成员可以转换文件负责人。
例如,开启该模式后,你管理自己负责的文件不受部门角色限制;对于非自己负责的文件,仍需核对相应角色权限。其中“自己的文件 / 别人的文件”按创建者或上传者区分,不能按负责人替代判断。排查具体编辑失败时,还应检查文件访问控制、安全策略和锁定状态,见部门文件编辑权限 FAQ。
权限组成
巴别鸟企业网盘的权限管理是其核心功能之一,它贯穿整个系统,确保用户能够安全、合规地访问和管理文件。巴别鸟权限体系包括角色权限和文件权限两个主要方面。
角色权限

- 定义角色:巴别鸟允许在企业内定义不同的角色,每个角色可以包括一组特定的权限,用于控制用户在部门文件夹的访问和操作。这些角色可以根据部门管理需求进行创建,例如“部门管理员”、“部门成员”等。
- 部门角色权限:每个成员在同一个部门内只有一个角色,在不同部门可以拥有不同角色和基础权限。
- 灵活管理:企业可以创建多个部门角色,并在不同部门复用同一角色;不是给同一部门中的一个成员叠加多个角色。角色基础权限更改后,所有使用该角色的成员都会受影响;具体文件如有有效的独立访问控制,按前述规则判断。
- 权限组合:巴别鸟角色权限支持30多种可选权限进行组合,以实现精细化的用户权限控制。这些权限涵盖了各种访问和操作行为,如预览、上传、下载、编辑等。
- 可选权限的分组说明见本页下方“界面可选权限项”。部门角色和自定义文件权限分别在“权限管理 → 部门权限列表 / 文件权限列表”配置;权限名称与实际勾选内容需要一起检查。
文件权限

- 自定义权限:文件权限也可以在后台自定义,用户可以选择特定权限类型和名称。这些自定义文件权限将用于文件分享、项目管理和文件权限控制。
- 文件访问控制:在部门文件或项目文件上,为对应部门成员或项目成员设置具体文件、文件夹的访问权限。它不是邀请外部成员的入口;跨部门或外部协作可使用分享功能。
- 部门文件的优先级:先检查“部门文件管理”豁免;其他成员依次检查“成员单独设置 → 按角色设置 → 部门内所有人 → 部门角色基础权限”,只使用第一条有效规则,不叠加。
- 文件夹控制:下级没有单独设置时跟随父级;已有单独设置时保留该设置,除非选择统一继承并确认覆盖。详见文件夹继承与单独设置。
- 有效期:某层设置到期后继续检查下一层,而不是立即禁止访问或一律恢复部门角色基础权限。详见到期回退规则。
总结
巴别鸟企业网盘的权限管理是一个全面的系统,可以满足企业不同部门和项目的特定需求。角色权限和文件权限相互配合,确保用户可以精确控制文件的访问和操作。这一功能有助于提高安全性、合规性和工作效率。
与在线编辑的关系
在线编辑、仅在线编辑、客户端下载、客户端编辑、上传新版本和预览权限可以组合使用。典型安全策略是允许外部人员在线协同或预览,但不允许下载源文件;也可以让项目成员只在有效期内访问某项目文件。
界面可选权限项
管理员进入“企业控制台 → 权限管理”,选择“部门权限列表”配置角色,选择“文件权限列表”配置分享、项目和文件访问控制使用的权限组合。侧栏另有“管理工具”,它不是这两个权限列表的替代入口。
管理单个部门时,部门管理员可进入该部门文件夹,点击顶部路径栏中部门名称前的蓝色部门图标,选择“部门管理”。同一菜单还提供“管理分享文件”“文件权限设置统计”“密级文件统计”和“文件访问统计”等入口,操作说明见权限与部门管理 FAQ。
需要核对某个部门角色包含哪些操作时,点击角色旁的“?”可打开完整权限列表;判断文件访问控制时,还要查看为成员或角色选中的文件权限组合。
以下表格按文件操作和管理范围分组列出可选权限。“所属父项”帮助你找到对应的一组设置;不要仅凭缩进或灰色勾选判断子项能否单独修改、是否自动选中或权限优先级,应检查当前设置及实际访问结果。
部门角色可选项
| 分组 | 界面权限项 | 所属父项 |
|---|---|---|
| 文件访问 | 查看别人的文件 | 独立显示项 |
| 文件访问 | 上传文件 | 独立显示项 |
| 批注 | 查看别人文件的批注 | 独立显示项 |
| 批注 | 在别人文件上创建批注 | 独立显示项 |
| 批注 | 删除别人的批注 | 独立显示项 |
| 层级访问 | 查看子部门文件 | 独立显示项 |
| 文件操作 | 打印自己的文件(下载pdf) | 独立显示项 |
| 文件操作 | 打印别人的文件(下载pdf) | 独立显示项 |
| 文件操作 | 下载自己的文件 | 独立显示项 |
| 文件操作 | 下载别人的文件 | 独立显示项 |
| 文件操作 | 分享自己的文件 | 独立显示项 |
| 文件操作 | 分享别人的文件 | 独立显示项 |
| 文件操作 | 复制自己的文件 | 独立显示项 |
| 文件操作 | 复制别人的文件 | 独立显示项 |
| 文件操作 | 移动自己的文件 | 独立显示项 |
| 文件操作 | 移动别人的文件 | 独立显示项 |
| 文件操作 | 删除自己的文件 | 独立显示项 |
| 文件操作 | 删除别人的文件 | 独立显示项 |
| 文件日志 | 查看自己的文件日志 | 独立显示项 |
| 文件日志 | 查看别人的文件日志 | 独立显示项 |
| 文件组织 | 置顶文件 | 独立显示项 |
| 文件组织 | 创建文件夹/项目 | 独立显示项 |
| 文件显示 | 显示不可查看文件 | 独立显示项 |
| 在线编辑 | 在线编辑自己的文件 | 独立显示项 |
| 在线编辑 | 给自己文件上传新版本 | 在线编辑自己的文件 |
| 在线编辑 | 给自己文件重命名 | 在线编辑自己的文件 |
| 在线编辑 | 在线编辑别人的文件 | 独立显示项 |
| 在线编辑 | 给别人文件上传新版本 | 在线编辑别人的文件 |
| 在线编辑 | 给别人文件重命名 | 在线编辑别人的文件 |
| 部门管理 | 部门文件管理 | 独立显示项 |
| 部门管理 | 管理文件访问控制 | 部门文件管理 |
| 部门管理 | 归档文件 | 部门文件管理 |
| 部门管理 | 文件密级管理 | 部门文件管理 |
| 部门管理 | 批示分享请求 | 部门文件管理 |
| 部门管理 | 转换文件负责人 | 部门文件管理 |
| 部门管理 | 审批管理 | 部门文件管理 |
| 组织管理 | 子部门管理 | 独立显示项 |
| 组织管理 | 创建子部门 | 子部门管理 |
| 组织管理 | 删除子部门 | 子部门管理 |
| 组织管理 | 修改子部门 | 子部门管理 |
| 成员管理 | 管理部门人员 | 独立显示项 |
| 成员管理 | 增加企业成员 | 独立显示项 |
表格可左右滚动查看
上述“自己的文件”按创建者或上传者区分,与当前负责人是不同概念。文件负责人模式需另行检查。角色成员数量用于统计,不是可选权限项。
容易混淆的权限项
| 权限项 | 含义与边界 |
|---|---|
| 查看别人文件的批注 | 查看其他成员创建或上传文件上的批注,包括自己和其他人写的批注 |
| 在别人文件上创建批注 | 在其他成员的文件上添加批注,不等于可以修改文件正文 |
| 删除别人的批注 | 删除其他批注作者的批注,不按文件创建者判断 |
| 查看子部门文件 | 控制对子部门的可见性;没有此权限时,看不到子部门,不只是不能打开其中的文件 |
| 打印自己的 / 别人的文件(下载PDF) | 打印或下载带水印的 PDF,与下载原始文件是不同权限 |
| 下载自己的 / 别人的文件 | 下载相应文件的原始文件,不能仅凭有打印权限推断可下载原件 |
| 查看自己的 / 别人的文件日志 | 查看相应文件的操作记录,如操作人员、时间和操作内容 |
| 显示不可查看文件 | 显示不可查看文件的列表信息,不因此获得查看文件内容的权限 |
| 在线编辑、上传新版本、重命名 | 分别核对对应选项,不仅凭界面缩进推断自动包含关系 |
| 部门文件管理 | 具有该权限的成员不受三层文件独立访问控制限制;仍需遵守适用的安全策略 |
| 管理文件访问控制 | 管理具体文件、文件夹的访问对象及权限组合 |
| 文件密级管理 | 管理文件的安全级别,不等于可以设置整个部门或企业的安全策略 |
| 批示分享请求 | 对分享请求进行同意或拒绝处理,按相应审批规则执行 |
| 转换文件负责人 | 改变文件的管理负责人,不改变创建者、上传者身份 |
| 子部门管理、管理部门人员 | 分别面向下级部门和成员的管理,不应与查看子部门文件混为一谈 |
自定义文件权限的组成项
文件权限列表中的每列是一个可以命名的权限组合,管理员通过勾选各行组成权限。组合名称不能重复,系统会校验同名。下表说明组成权限组合的选项;具体组合由企业管理员配置,不是固定默认设置。
| 界面选项 | 读取方式 |
|---|---|
| 预览 | 按该组合列的实际勾选状态确认 |
| 上传(含在线编辑) | 按该组合列的实际勾选状态确认 |
| 下载 | 按该组合列的实际勾选状态确认 |
| 重命名 | 按该组合列的实际勾选状态确认 |
| 删除 | 按该组合列的实际勾选状态确认 |
| 批注 | 按该组合列的实际勾选状态确认 |
| 删除标签 | 按该组合列的实际勾选状态确认 |
| 查看文件日志 | 按该组合列的实际勾选状态确认 |
| 文件夹专用仅上传自己的文件(含在线编辑) 可编辑(含删除) 自己的文件 | 文件夹专用:上传自己的文件(含在线编辑),并可编辑或删除自己的文件;不据此推断可下载别人的文件 |
| 打印 | 按该组合列的实际勾选状态确认 |
| 移动 | 按该组合列的实际勾选状态确认 |
| 分享 | 按该组合列的实际勾选状态确认 |
| 仅查看文件名 | 按该组合列的实际勾选状态确认 |
这是一份权限组成项说明,不是所有可用组合的清单。选择组合时,请核对当前企业为该组合勾选的每个选项。
你可能看到“仅查看”“上传下载”“批注讨论下载”“编辑(默认)”“仅上传(文件夹专用)”“发布”等组合名。这些名称可以自定义,不代表固定出厂权限;“默认”标记也应按当前企业配置理解。例如,名为“仅查看”的组合仍可能勾选上传或批注,不能仅凭名字判断它只有预览权限。授予权限前应逐行检查,保存后用目标成员账号验证允许和不允许的操作。
常见问题
“自己的文件”按上传者还是负责人判断?
按文件创建者或上传者是否为当前用户判断,不按当前文件负责人判断。转换负责人不会改变创建者或上传者。“删除别人的批注”则按批注作者区分。
文件访问控制里的“按角色设置”是否就是角色的基础权限?
不是。角色只用于选中一组人,对文件实际生效的是给这组人选择的文件权限组合。有效的成员单独设置优先于按角色设置;拥有“部门文件管理”权限的成员不受这三层文件访问控制限制。
成员单独权限到期后,是否立即恢复部门角色权限?
不一定。先检查按角色设置,再检查部门内所有人的设置,只有都没有有效规则时才使用部门角色基础权限。各层规则不叠加。“不设置”表示继续检查,“不可见”则是有效的限制规则。
修改父文件夹权限会覆盖子文件夹的单独权限吗?
未选择统一继承时,已有单独设置的子文件夹保留自己的设置;没有单独设置的下级跟随父级。选择“所有下级子部门/文件夹继承该权限”并确认后,会覆盖相应下级的设置,后续父级变更也跟随更新。
可以用文件访问控制限制部门管理员吗?
如果该成员的部门角色拥有“部门文件管理”权限,则不能通过成员单独设置、按角色设置或部门内所有人的设置限制该成员。这不等于豁免文件密级、分享审批等企业安全要求。